
ซุปเปอร์มาร์เก็ตทั่วยุโรปป่วน แฮกเกอร์โจมตีตู่แช่ ปรับเพิ่มอุณหภูมิเป็น 50 องศาเซลเซียส ทำให้ต้องทิ้งอาหารจำนวนมาก
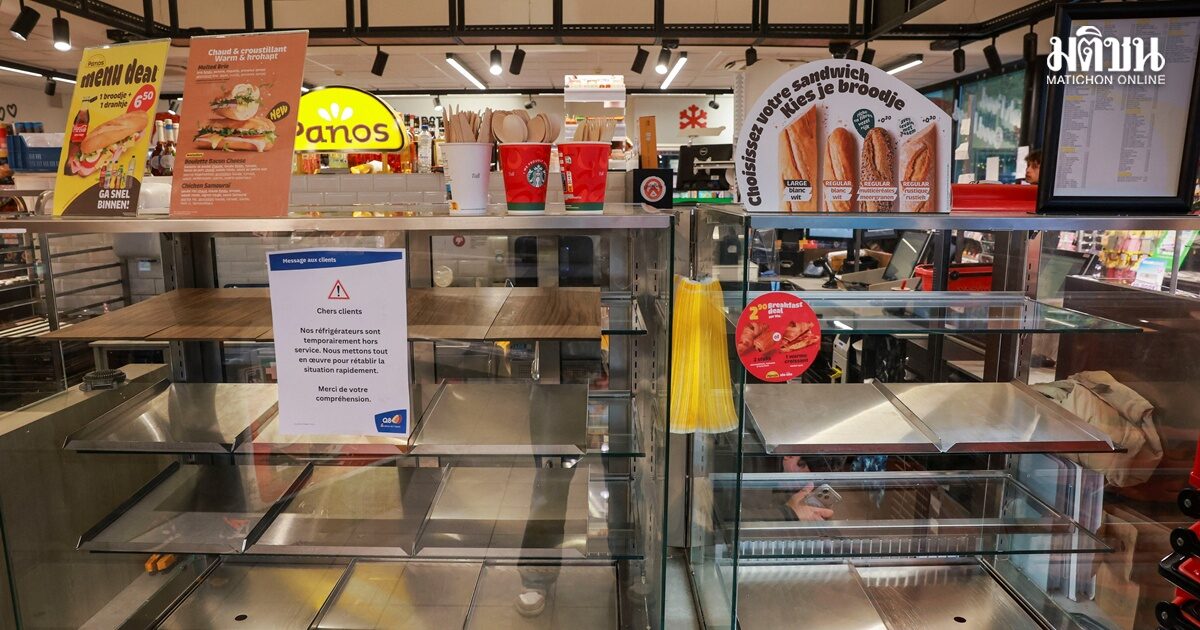
สำนักข่าวรอยเตอร์รายงานเมื่อวันที่ 2 พฤศจิกายนว่า เกิดเหตุแฮกเกอร์โจมตีซุปเปอร์มาร์เก็ตหลายแห่งในยุโรป ส่งผลกระทบต่อตู้แช่เย็นและตู้แช่แข็งในหลายประเทศ ได้แก่ สวีเดน เบลเยียม ลักเซมเบิร์ก ไอร์แลนด์ เอสโตเนีย ฟินแลนด์ เนเธอร์แลนด์ และโปรตุเกส ทำให้บรรดาซุปเปอร์มาร์เก็ตต่างๆ จำเป็นต้องทิ้งอาหารจำนวนมาก เนื่องจากสินค้าเน่าเสีย โดยเหตุการณ์ที่เกิดขึ้นนี้คล้ายกับการโจมตีที่เคยเกิดขึ้นที่ประเทศฝรั่งเศส เมื่อเดือนตุลาคมที่ผ่านมา
การโจมตีดังกล่าว ส่งผลให้อุณหภูมิภายในตู้แช่เย็นและตู้แช่แข็งตามร้านค้าหลายสิบแห่งสูงขึ้น กระทบต่อเครือซุปเปอร์มาร์เก็ตอย่าง Ahold Delhaize และ Colruyt ในเบลเยียมและลักเซมเบิร์ก รวมถึงเครือร้านขายของชำ ICA และ Coop ในสวีเดน นอกจากนี้ ร้าน IKEA ซึ่งจำหน่ายทั้งเฟอร์นิเจอร์และอาหาร ก็ได้รับผลกระทบอย่างน้อย 1 สาขาเช่นกัน
อิงลา อิงวอลล์ ผู้จัดการฝ่ายขายของร้าน ICA แห่งหนึ่ง ในกรุงสตอกโฮล์ม ประเทศสวีเดน กล่าวกับสำนักข่าวรอยเตอร์ เมื่อวันที่ 2 พฤศจิกายนว่า ของทุกอย่างเสียหมด และว่าเหตุการณ์เกิดขึ้นเมื่อเวลา 02.00 น. แต่กว่าจะพบเหตุการณ์ก็ผ่านไปหลายชั่วโมงแล้ว พร้อมระบุว่า “มีการโจมตีทางไซเบอร์เกิดขึ้น ทำให้ตู้แช่แข็งทั้งหมดของเรามีอุณหภูมิสูงถึง 50 องศาเซลเซียส”
ด้านโฆษกของบริษัท ICA ซึ่งเป็นบริษัทเอกชน กล่าวว่า ทางบริษัทได้รับทราบแล้วว่า มีร้านค้าจำนวนหนึ่งที่ได้รับผลกระทบจากเหตุการณ์ที่เกิดขึ้นในช่วงข้ามคืนที่ผ่านมา ซึ่งส่งผลต่อระบบทำความเย็นและตู้แช่แข็งของร้าน
เหตุการณ์ล่าสุดนี้ เกิดขึ้นต่อเนื่องจากเหตุการณ์ในฝรั่งเศสเมื่อเดือนที่แล้ว ซึ่งตำรวจระบุว่า แฮกเกอร์ได้เข้าควบคุมระบบทำความเย็นในซุปเปอร์มาร์เก็ตหลายร้อยแห่ง ส่งผลให้เกิดเพลิงไหม้และอาหารได้รับความเสียหาย โดย Ahold เองก็ได้รายงานเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ต่อตำรวจไปเมื่อเดือนที่แล้วเช่นกัน
แม้ว่าจะยังไม่มีกลุ่มใดออกมาแสดงความรับผิดชอบต่อเหตุการณ์ทั้งสองครั้ง แต่เหตุการณ์เหล่านี้ได้สร้างความกังวลให้กับทางการยุโรป เกี่ยวกับการคุกคามแบบผสมต่อโครงสร้างพื้นฐาน ท่ามกลางความตึงเครียดด้านความมั่นคงที่เพิ่มสูงขึ้นนับตั้งแต่รัสเซียรุกรานยูเครน ในปี 2022
อย่างไรก็ตาม มอสโกเองได้ปฏิเสธมาตลอดว่า ไม่มีส่วนเกี่ยวข้องกับการก่อวินาศกรรมหรือปฏิบัติการสงครามรูปแบบผสม ซึ่งรอยเตอร์เองยังไม่สามารถระบุได้ว่า ใครเป็นผู้อยู่เบื้องหลังการโจมตีเมื่อวันจันทร์ที่ผ่านมา หรือเหตุการณ์ดังกล่าวมีความเชื่อมโยงกับเหตุการณ์ที่เกิดขึ้นในฝรั่งเศสหรือไม่
แคทรีน เอกเกอร์ส โฆษกศูนย์ความปลอดภัยทางไซเบอร์แห่งเบลเยียม กล่าวว่า “ยังไม่ทราบแน่ชัดว่าใครอยู่เบื้องหลังการโจมตีครั้งนี้ และอาจไม่มีวันทราบได้เลย” พร้อมทั้งแสดงความกังวลต่อจำนวนเหตุการณ์ที่เพิ่มมากขึ้น ซึ่งส่วนหนึ่งเป็นผลมาจากเทคโนโลยีปัญญาประดิษฐ์ หรือเอไอ
พร้อมกล่าวเสริมว่า “ระบบไอทีทุกระบบล้วนมีความเสี่ยง และปัจจุบันเอไอ สามารถถูกนำมาใช้เพื่อโจมตีจุดอ่อนเหล่านี้ได้อย่างมีประสิทธิภาพ โดยเฉพาะอย่างยิ่งเมื่อดำเนินการโดยกลุ่มผู้โจมตีที่มีความเชี่ยวชาญสูง” ‘ธุรกิจค้าปลีกเป็นเป้าหมายที่โจมตีได้ง่าย’
นับตั้งแต่ตู้แช่เย็นและระบบทำความร้อน ไปจนถึงกล้องวงจรปิดและสัญญาณเตือนภัย อุปกรณ์จำนวนมากที่เคยเป็นระบบกลไกล้วนๆ ในปัจจุบันกลับสามารถตรวจสอบและควบคุมจากระยะไกลได้ ซึ่งนั่นได้สร้างโอกาสใหม่ๆ ให้กับอาชญากรไซเบอร์
โดยตู้แช่เย็นบางส่วนที่ได้รับผลกระทบเมื่อวันจันทร์ที่ผ่านมา ใช้เทคโนโลยีควบคุมอุณหภูมิจากบริษัท Danfoss ของเดนมาร์ก ซึ่งเป็นเทคโนโลยีเดียวกันกับที่ตกเป็นเป้าหมายในการโจมตีที่ประเทศฝรั่งเศส โดยทางบริษัทระบุว่ากำลังร่วมมือกับลูกค้าเพื่อดำเนินการแก้ไขปัญหาดังกล่าว
ด้านคณะกรรมาธิการยุโรป หรือ อีซี (European Commission) ระบุว่าเหตุการณ์ล่าสุดนี้ตอกย้ำให้เห็นว่าภัยคุกคามทางดิจิทัลกำลังสร้างความเสียหายและรบกวนการดำเนินงานมากขึ้นเรื่อยๆ
คริสตอฟ แฮนเซน กรรมาธิการยุโรปด้านเกษตรกรรม กล่าวว่า “นี่เป็นความพยายามอย่างจงใจที่จะรบกวนห่วงโซ่อุปทานอาหารของเรา และบั่นทอนความเชื่อมั่นของผู้บริโภค ซึ่งถือเป็นคำเตือนที่เราต้องให้ความสำคัญอย่างจริงจัง การที่การโจมตีทางไซเบอร์เหล่านี้เกิดขึ้นซ้ำแล้วซ้ำเล่าเป็นเรื่องที่น่ากังวลอย่างยิ่ง”
โฆษกของ Colruyt Group ซึ่งดำเนินกิจการร้าน Spar ในเบลเยียมภายใต้ระบบแฟรนไชส์ กล่าวว่ามีร้านค้า 5 แห่งที่ระบบตู้แช่เย็นถูกโจมตี
ในไอร์แลนด์ บริษัทค้าส่ง Musgrave ระบุว่าเหตุการณ์ดังกล่าวส่งผลกระทบต่อระบบในร้าน SuperValu จำนวน 13 สาขา ทำให้ทางร้านจำเป็นต้องนำสินค้าแช่เย็นและแช่แข็งบางรายการออกจากชั้นวางจำหน่าย
บริษัทระบุในแถลงการณ์ว่า “ระบบตรวจสอบของเราแจ้งเตือนให้ทราบถึงปัญหาดังกล่าว และเราได้ดำเนินการแก้ไขในทันที ขณะนี้การสอบสวนยังคงดำเนินอยู่”
ทอม เฮเกล นักวิจัยจากบริษัทความปลอดภัยทางไซเบอร์ SentinelOne กล่าวว่า การโจมตีในลักษณะนี้มักเกี่ยวข้องกับการเรียกค่าไถ่ แรงจูงใจทางการเมือง หรือปฏิบัติการของรัฐ แต่การที่เหตุการณ์ล่าสุดไม่มีการเรียกร้องผลประโยชน์ทางการเงิน ชี้ให้เห็นว่าอาจเป็นการมุ่งเน้นไปที่การก่อวินาศกรรมมากกว่า
เขากล่าวว่า “ธุรกิจค้าปลีกเป็นเป้าหมายที่โจมตีได้ง่าย เพราะเครือข่ายร้านค้าปลีกมีการใช้งานอุปกรณ์จำนวนมหาศาล ทั้งระบบควบคุมความเย็น ระบบจัดการอาคาร แผงควบคุมการเข้าออกประตู และอุปกรณ์ ณ จุดขาย ” พร้อมเสริมว่าการติดตามตัวแฮกเกอร์ที่มุ่งเป้าไปยังระบบเหล่านี้ทำได้ยากมาก
“ผู้โจมตีที่เข้าถึงแผงควบคุมที่เปิดช่องโหว่ไว้แทบจะไม่ทิ้งร่องรอยใดๆ ไว้เลย .นมุมของผู้ป้องกันนั้น ไม่ว่าจะเป็นวัยรุ่นหรือหน่วยข่าวกรองของรัฐ ก็แทบจะแยกไม่ออกจากกัน”