
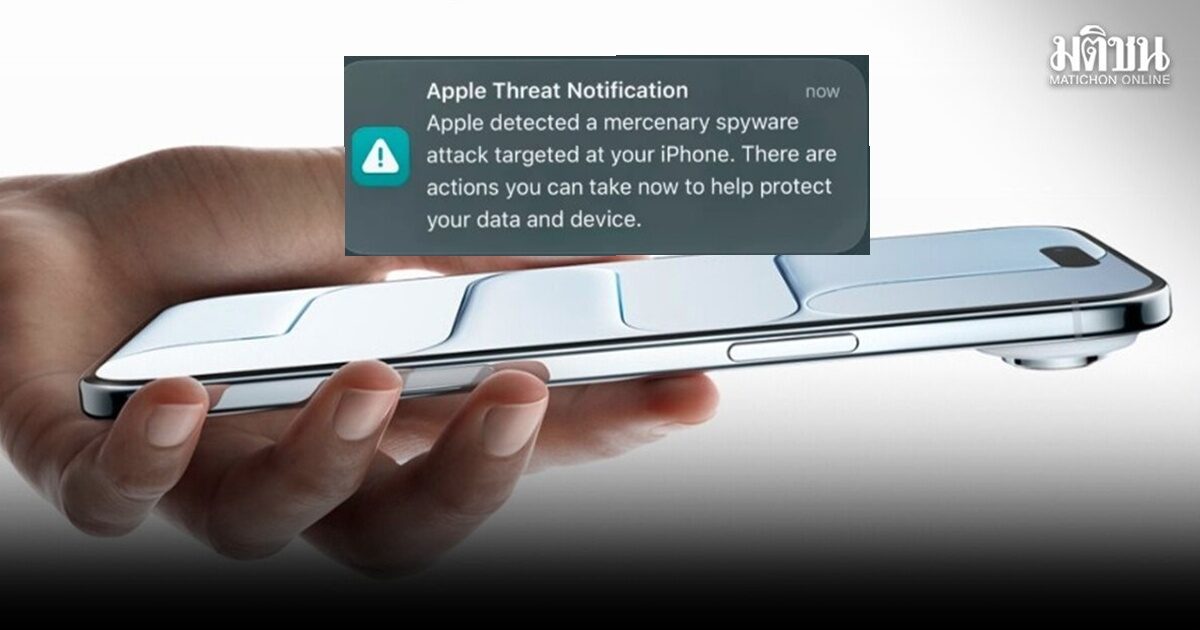
แอปเปิล แจ้งเตือนผู้ใช้ ไอโฟน หลายประเทศทั่วโลก เกี่ยวกับสปายแวร์ เป้าหมายมีทั้งนักข่าว นักเคลื่อนไหว นักการเมือง และนักการทูต
techspot.com รายงานเมื่อวันที่ 3 พฤศจิกายน ว่า แอปเปิล (Apple) ได้ประกาศเตือนภัยคุกคามระดับสูงผู้ใช้ไอโฟน ใน 110 ประเทศ ว่า พวกเขาอาจตกเป็นเป้าหมายของ สปายแวร์รับจ้าง (Mercenary Spyware) ที่มีความซับซ้อน
ทั้งนี้ แอปเปิล ไม่ได้เปิดเผยรายละเอียดเกี่ยวกับภัยคุกคามดังกล่าว หรือระบุตัวบุคคลที่คาดว่าอยู่เบื้องหลังการโจมตี แต่ได้ให้คำแนะนำเกี่ยวกับขั้นตอนต่างๆที่ผู้ใช้สามารถทำได้เพื่อปกป้องข้อมูลและอุปกรณ์ของตน
การโจมตีด้วยสปายแวร์นี้ ถูกรายงานครั้งแรกเมื่อวันที่ 30 ตุลาคม โดย คอสติน ราจู นักวิจัยด้านความปลอดภัยทางไซเบอร์ ซึ่งระบุว่า เหตุการณ์นี้ไปได้เกี่ยวข้องกับเหตุการณ์ก่อนหน้านี้ ที่แอปเปิลเคยออกการแจ้งเตือนเมื่อเดือนสิงหาคม โดยราจูระบุว่า ผู้ใช้งานใน 99 ประเทศ ซึ่งรวมถึงนักข่าวและผู้สร้างภาพยนตร์สารคดีที่มีชื่อเสียงหลายคน ได้รับการแจ้งเตือนดังกล่าว
ขณะที่เมื่อวันที่ 31 ตุลาคม แอปเปิล ได้ยืนยันว่า ได้ส่งการแจ้งเตือนภัยคุกคามที่มีความน่าเชื่อถือสูง ไปยังผู้ใช้บางกลุ่ม ใน 110 ประเทศทั่วโลก โดยเตือนว่า พวกเขาอาจตกเป็นเป้าหมายของสปายแวร์รับจ้าง
อย่างไรก็ตาม แอปเปิล ไม่ได้ยืนยันว่า มีอุปกรณ์หรือบัญชีใดถูกเจาะข้อมูลสำเร็จหรือไม่ อีกทั้งยังไม่ได้เปิดเผยข้อมูลต่อสาธารณะเกี่ยวกับกลุ่มผู้โจมตี ช่องทางการโจมตี หรือช่องโหว่ของซอฟต์แวร์ที่เกี่ยวข้องกับเหตุการณ์นี้
ข่าวระบุว่า แม้แอปเปิล จะไม่ได้เปิดเผยรายละเอียดมากนัก แต่ยืนยันว่า การโจมตีเปล่านี้ไม่ใช่การหลอกลวงแบบฟิชชิง ในวงกว้าง ที่ส่งผลกระทบต่อผู้คนำจำนวนมาก แต่เป็นการโจมตีที่มุ่งเป้าไปยังบุคคลเฉพาะเจาะจง เพื่อขโมยข้อมูล แม้แอปเปิลจะไม่ได้ระบุตัวเหยื่อ แต่เป็นที่ทราบกันดีว่า สปายแวร์รับจ้างมักมุ่งเป้าไปที่นักข่าว นักกิจกรรม นักการเมืองและนักการทูต
ทั้งนี้ การโจมตีแบบมุ่งเป้าเหล่านี้ ถูกออกแบบมาให้สามารถเจาะเขจ้าสู่อุปกรณ์ได้โดยที่เหยื่อไม่จำเป็นต้องดาวน์โหลดหรือคลิกลิงก์ภายนอกแต่อย่างใด หากการโจมตีประสบความสำเร็จ ผู้โจมตีจะสามารถเข้าถึงข้อมูลเชิงลึกภายในอุปกรณ์ของเหยื่อได้ ซึ่งอาจรวมถึงข้อมูลส่วนตัว เช่น บันทึกการโทร ข้อความ รายชื่อผู้ติดต่อ ข้อมูลตำแหน่งที่ตั้ง หรือไฟล์สื่อต่างๆ
ตามคำแนะนำเกี่ยวกับภัยคุกตามของแอปเปิล ระบุว่า การโจมตีแบบ ซีโร่-คลิก (Zero-click) หรือการโจมตีที่ไม่ต้องให้เหยื่อคลิกสิ่งใด และสปายแวร์รับจ้างรูปแบบอื่นๆนั้น มีค่าใช้จ่ายที่สุงมาก ซึ่งอาจสูงถึงหลายล้านดอลลาร์สหรับ
แอปเปิลตั้งข้อสังเกตว่า ด้วยต้นทุนที่สูงและความซับซ้อนทางเทคนิคในการดำเนินการโจมตีเหล่านี้ จึงมีเพียงกลุ่มที่มีเงินทุนมหาศาลเท่านั้นที่สามารถนำมาใช้โจมตีได้อย่างมีประสิทธิภาพ
แอปเปิล ยังระบุด้วยว่า อายุใช้งานที่สั้นของการโจมตีด้วยสปายแวร์แบบเจาะจงเป้าหมาย ทำให้ตรวจจับและป้องกันได้ยาก วิธีเดียวที่จะเรียนรู้เพิ่มเติมเกี่ยวกับวิธีการทำงานของผู้ก่อภัยคุกคาม คือผ่านหน่วยข่าวกรองภัยคุกคามภายใน
แอปเปิล ระบุว่า โดยปกติแล้ว จะปกปิดรายละเอียดทางเทคนิคเกี่ยวกับวิธีการตรวจจับเพื่อป้องกันไม่ให้ผู้โจมตีเรียนรุ้วิธีหลีกเลี่ยงการตรวจจัยบและมาตรการแก้ไข
ทั้งนี้ แอปเปิลได้แนะนำผู้ใช้ที่อาจเผชิญกับการโจมตีทางไซเบอร์แบบเจาะจงเป้าหมาย ให้เปิดใช้งานโหมดล็อกดาวน์ คุณสมบัตินี้ออกแบบมาเพื่อปกป้องผุ้ใช้ไอโฟน จากภัยคุกคามทางไซเบอร์ที่ซับซ้อน โดยจำกัดการเข้าถึงคุณสมบัติที่ผู้โจมตีสามารถใช้ประโยชนืได้
โดยสามารถเข้าไปที่ การตั้งค่า > ความเป็นส่วนตัวและความปลอดภัย บน iPhone รุ่นที่รองรับ
แอปเปิลยังแนะนำให้ทำการอัพเดตอุปกรณ์อย่างสม่ำเสมอเพื่อให้แน่ใจว่าได้รับแพตช์ความปลอดภัยล่าสุด
อย่างไรก็ตาม ล่าสุด มีรายงานว่า แอปเปิลได้ส่งคำแจ้งเตือนดังกล่าว ไปยังผู้ใช้งานใน 150 ประเทศทั่วโลกแล้ว โดยคำเตือนดังกล่าว เป็นคนละคำเตือนกับที่เคยแจ้งเตือนเมื่อเดือนสิงหาคมที่ผ่านมา