
ภราดร สั่งทุกหน่วยรับภัยไซเบอร์วิกฤตช่องโหว่ PHP2Shell เสี่ยงถูกโจมตีระยะไกล
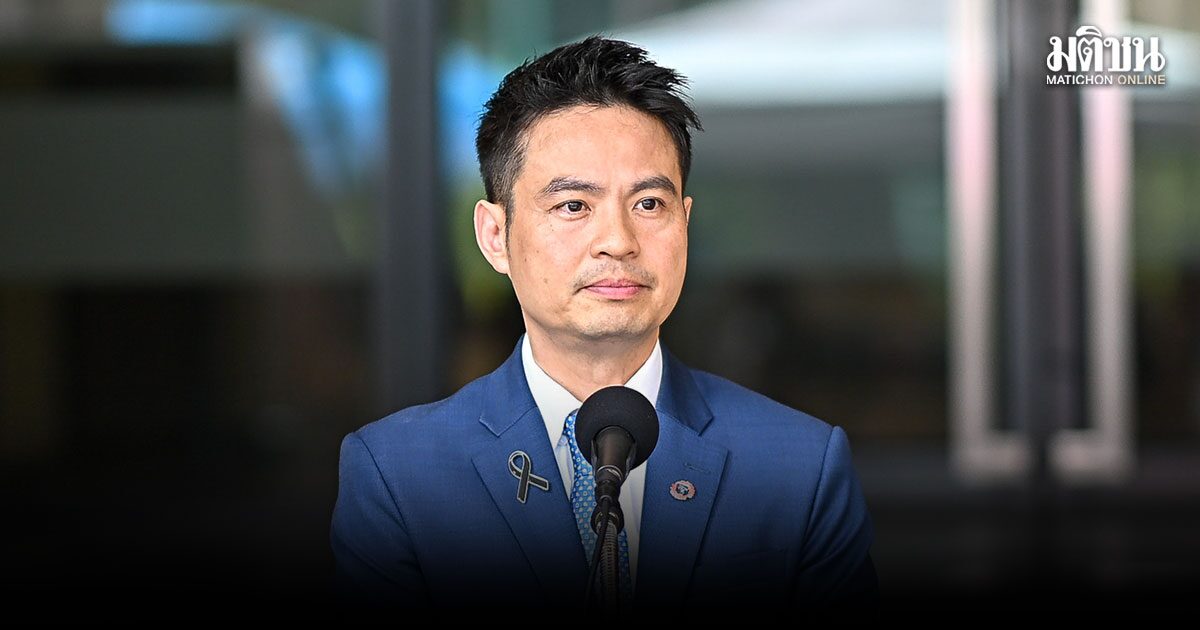
เมื่อวันที่ 22 ตุลาคม นายภราดร ปริศนานันทกุล รมต.ประจำสำนักนายกรัฐมนตรี กำกับดูแลสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) เปิดเผยว่า จากกรณีการเปิดเผยช่องโหว่ PHP2Shell (CVE-2026-109618 และ CVE-2026-109619) ซึ่งเป็นช่องโหว่ระดับวิกฤตในระบบ PHP ที่ใช้พัฒนาเว็บไซต์และบริการออนไลน์อย่างแพร่หลาย และอาจเปิดโอกาสให้ผู้ไม่ประสงค์ดีเข้าควบคุมระบบจากระยะไกลโดยไม่ต้องผ่านการยืนยันตัวตน ทางสกมช. โดยศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ดำเนินมาตรการรับมือเชิงรุกแล้วในวันนี้ตั้งแต่ช่วงเช้า เพื่อป้องกันและลดความเสี่ยงต่อระบบสารสนเทศสำคัญของประเทศ
ดำเนินการใน 4 ด้าน สำคัญ ได้แก่ 1. แจ้งเตือนภัยคุกคามระดับประเทศ ไปยังหน่วยงานภาครัฐ หน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ (CII) และเครือข่าย Sectoral CERT เพื่อให้เร่งตรวจสอบและแก้ไขช่องโหว่ของระบบที่อาจได้รับผลกระทบ 2. สำรวจและประเมินความเสี่ยง ของระบบสารสนเทศที่อาจได้รับผลกระทบ โดยให้ความสำคัญกับระบบที่เปิดให้บริการผ่านอินเทอร์เน็ตและระบบบริการสำคัญของประเทศ
3. เฝ้าระวังและตรวจจับการโจมตี โดยรวบรวมข้อมูลภัยคุกคาม วิเคราะห์พฤติกรรมการโจมตี และประสานการตอบสนองเหตุการณ์ร่วมกับหน่วยงานที่เกี่ยวข้อง 4. ติดตามและรายงานสถานการณ์ ทั้งผลการตรวจสอบ การติดตั้งแพตช์แก้ไขช่องโหว่ และเหตุการณ์ผิดปกติที่ตรวจพบ เพื่อรายงานผู้บริหาร สกมช. อย่างต่อเนื่อง
นายภราดร กล่าวว่า สกมช. จะติดตามสถานการณ์และประสานหน่วยงานที่เกี่ยวข้องอย่างต่อเนื่อง โดยให้ความสำคัญกับการตรวจสอบและแก้ไขช่องโหว่ในระบบที่มีความเสี่ยงสูง รวมถึงการเตรียมความพร้อมรับมือหากเกิดเหตุการณ์โจมตีขึ้น ทั้งนี้การทำงานด้านความมั่นคงปลอดภัยไซเบอร์ อาจไม่เป็นข่าวเมื่อทุกอย่างดำเนินไปตามปกติ แต่ความสำเร็จที่สำคัญคือการทำให้ประชาชนยังสามารถใช้บริการที่จำเป็นได้อย่างต่อเนื่อง โดยไม่ต้องเผชิญกับความเสียหายจากภัยที่เราสามารถป้องกันได้